Kaspersky: 87% doanh nghiệp vừa và nhỏ ở châu Á - Thái Bình Dương gặp sự cố mạng
Ngày đăng:
24/10/2026 20:40
Lượt xem:
39
Khảo sát của Kaspersky cho thấy 87% doanh nghiệp vừa và nhỏ tại châu Á - Thái Bình Dương từng gặp sự cố an ninh mạng trong 12 tháng. Một số đơn vị mất dữ liệu vĩnh viễn, rò rỉ thông tin khách hàng hoặc gián đoạn hoạt động.
Theo khảo sát toàn cầu mới nhất của Kaspersky, 87% chuyên gia công nghệ thông tin và an toàn thông tin tham gia khảo sát tại các doanh nghiệp vừa và nhỏ (SMB) ở châu Á - Thái Bình Dương xác nhận đơn vị của họ gặp sự cố an ninh mạng trong 12 tháng qua.
Những mối đe dọa được đánh giá gây thiệt hại nghiêm trọng nhất gồm khai thác lỗ hổng phần mềm, chiếm 10%; tấn công bằng mã độc trên diện rộng và xâm nhập qua hệ thống truy cập từ xa, cùng chiếm 7%.
Doanh nghiệp đối mặt nguy cơ mất dữ liệu vĩnh viễn
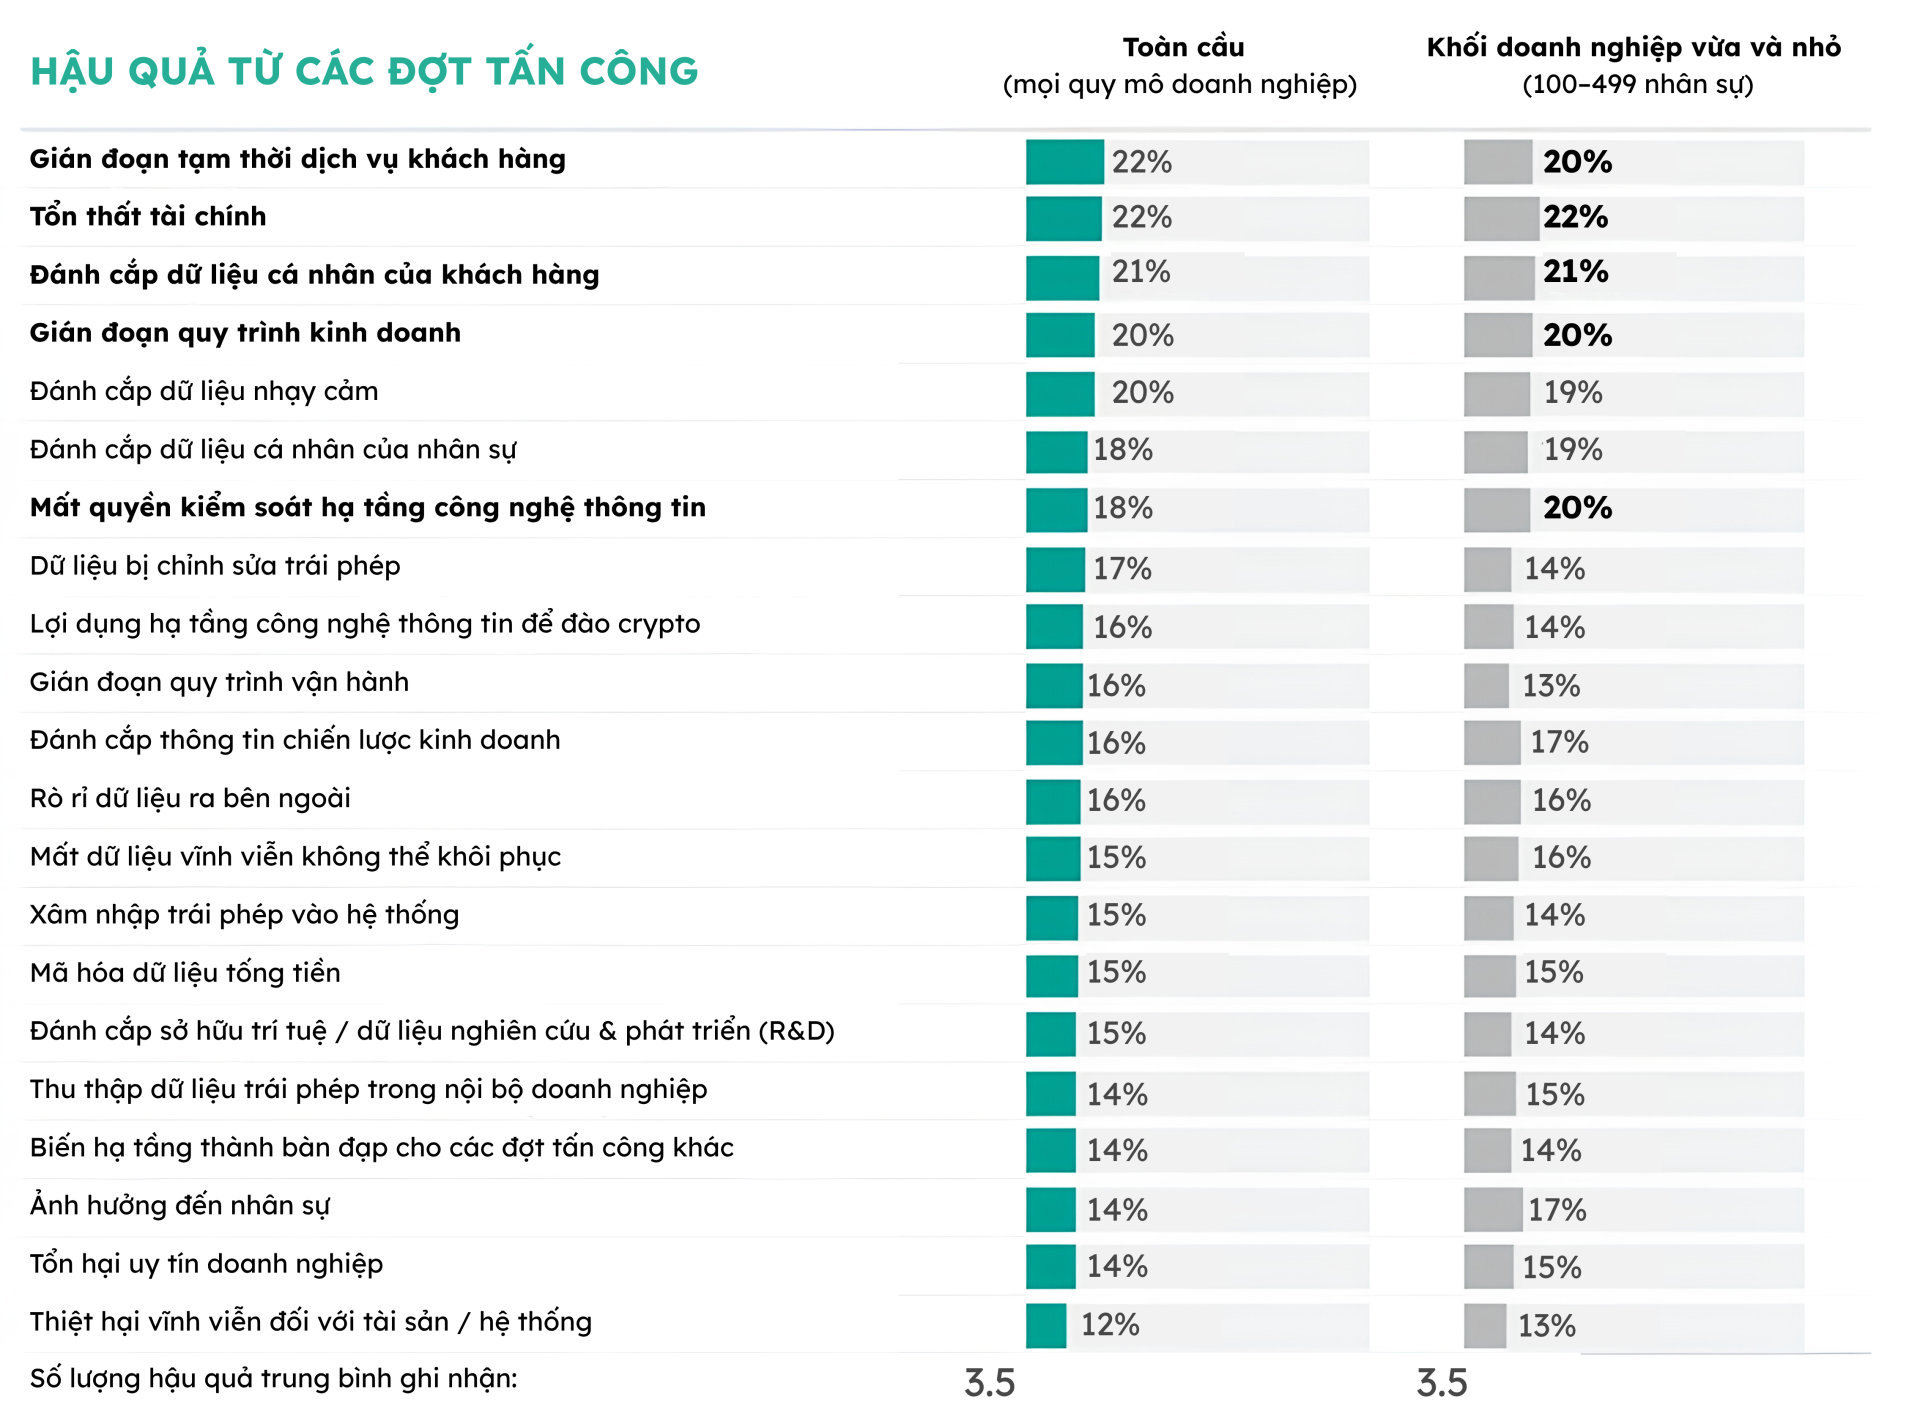
Hậu quả của các cuộc tấn công không chỉ nằm ở chi phí khắc phục. Trong nhóm doanh nghiệp từng gặp sự cố, 25% cho biết cuộc tấn công nghiêm trọng nhất khiến dữ liệu cá nhân của khách hàng bị đánh cắp. Trong khi đó, 23% gặp gián đoạn tạm thời các dịch vụ tương tác với khách hàng như website hoặc gian hàng trực tuyến, còn 23% đối mặt nguy cơ rò rỉ dữ liệu cá nhân của nhân viên.
Đáng chú ý, 21% doanh nghiệp được khảo sát cho biết chịu tổn thất tài chính, tỷ lệ tương đương ghi nhận tình trạng mất dữ liệu vĩnh viễn không thể khôi phục. Ngoài ra, 13% chịu thiệt hại không thể khắc phục đối với tài sản doanh nghiệp.
Theo Kaspersky, dữ liệu khách hàng là mục tiêu hàng đầu của tin tặc tại khu vực, được 34% người tham gia khảo sát xác định. Tiếp theo là thông tin nội bộ nhạy cảm như dữ liệu tài chính và hồ sơ pháp lý, với 31%; dữ liệu cá nhân của nhân viên, với 27%. Có 23% cho biết tin tặc tìm cách vô hiệu hóa quyền truy cập của nhân viên và khách hàng vào các hệ thống trực tuyến.
Khảo sát toàn cảnh thị trường giải pháp dành cho doanh nghiệp (B2B) toàn cầu của Kaspersky: Đâu là hậu quả nặng nề nhất từ sự cố an ninh mạng mà doanh nghiệp của Anh/Chị phải hứng chịu trong 12 tháng qua?
Bộ phận công nghệ thông tin cũng là mục tiêu tấn công
Khảo sát cho thấy bộ phận an toàn thông tin và công nghệ thông tin thường xuyên nằm trong tầm ngắm của các cuộc tấn công nghiêm trọng. Tỷ lệ được ghi nhận lần lượt là 52% và 51%. Dịch vụ khách hàng và kế toán - tài chính cũng là những bộ phận có nguy cơ, với tỷ lệ tương ứng 22% và 20%.
Trước các rủi ro này, doanh nghiệp tại châu Á - Thái Bình Dương ưu tiên tăng cường giám sát an toàn thông tin, kiểm soát bảo mật đám mây và siết chặt yêu cầu đối với bên thứ ba. Cả ba biện pháp đều được 24% người tham gia khảo sát đề cập.
Các biện pháp khác gồm đào tạo chuyên sâu cho nhân sự công nghệ thông tin, cài đặt phần mềm bảo mật trên thiết bị nhân viên, điều chỉnh chính sách mật khẩu và áp dụng xác thực đa yếu tố. Mỗi biện pháp được 22% người tham gia khảo sát lựa chọn.
Ông Adrian Hia, Giám đốc điều hành Kaspersky khu vực châu Á - Thái Bình Dương, nhận định một sự cố đơn lẻ cũng có thể làm lộ thông tin mật, gián đoạn hoạt động và ảnh hưởng niềm tin của khách hàng. Do đó, an toàn thông tin cần được xem là trách nhiệm chung của doanh nghiệp, thay vì chỉ thuộc bộ phận công nghệ thông tin.
Kaspersky khuyến nghị tăng cường bảo vệ dữ liệu
Để hạn chế rủi ro, Kaspersky khuyến nghị doanh nghiệp lựa chọn giải pháp bảo mật phù hợp với quy mô và ngân sách, kiểm soát quyền truy cập vào tài nguyên nội bộ, sao lưu dữ liệu thường xuyên và đào tạo nhân viên về an toàn thông tin.
Hãng cũng giới thiệu Kaspersky Next Optimum dành cho doanh nghiệp vừa và nhỏ, cùng Kaspersky Small Office Security Premium cho doanh nghiệp siêu nhỏ. Các giải pháp được thiết kế để hỗ trợ bảo vệ thiết bị đầu cuối, phát hiện mối đe dọa và nâng cao nhận thức bảo mật của nhân viên.
Tuy nhiên, phần mềm bảo mật cần được kết hợp với quy trình quản lý tài khoản, kiểm soát phần mềm cài đặt và kế hoạch khôi phục dữ liệu để giảm thiểu tác động khi xảy ra sự cố.
Trong quý I/2026, số lượt phát hiện mối đe dọa trên mỗi người dùng di động bị ảnh hưởng tại 8 thị trường châu Á - Thái Bình Dương tăng 49% so với cùng kỳ năm trước, dù tổng số người dùng bị ảnh hưởng giảm.
AI, deepfake và các hình thức giả danh ngày càng tinh vi đang khiến người dùng khó phân biệt tương tác hợp pháp với hành vi lừa đảo trên môi trường số. Niềm tin số đang trở thành yếu tố quan trọng đối với quá trình phát triển kinh tế số ASEAN, nhưng lừa đảo trực tuyến và gian lận đang tạo ra những rào cản đáng kể.
Kaspersky ghi nhận 48,4% máy tính công nghệ vận hành (OT) tại Việt Nam từng bị mã độc tấn công trong năm 2025, cho thấy rủi ro an ninh mạng ngày càng lớn trong các hệ thống công nghiệp.
Trong nửa đầu năm 2026, Kaspersky ghi nhận 75 triệu cuộc tấn công trực tuyến tại khu vực châu Á - Thái Bình Dương, trong đó có 3,4 triệu vụ dùng mã độc cửa hậu, 2,4 triệu vụ đánh cắp mật khẩu và hơn 250.000 vụ ransomware.
Kaspersky cảnh báo AI đang làm thay đổi cục diện an ninh mạng khi vừa trở thành công cụ hỗ trợ tin tặc, vừa là nền tảng giúp doanh nghiệp phát hiện và ứng phó với các mối đe dọa ngày càng tinh vi.
Khảo sát của Kaspersky cho thấy gần như toàn bộ doanh nghiệp trên thế giới và khu vực châu Á - Thái Bình Dương coi an ninh CNTT không còn đơn thuần là lớp phòng vệ trước tấn công mạng, mà đã trở thành yếu tố chiến lược thúc đẩy chuyển đổi số và tăng trưởng dài hạn.
Các cuộc tấn công mạng ngụy trang dưới dạng dịch vụ AI như ChatGPT, DeepSeek hay Claude đang gia tăng mạnh, đặc biệt nhắm vào doanh nghiệp vừa và nhỏ (SMB). Theo Kaspersky, số vụ tấn công tại Đông Nam Á trong bốn tháng đầu năm 2026 đã tăng gần 7 lần so với cùng kỳ năm trước.
Nghiên cứu mới do Kaspersky phối hợp với Viện Công nghệ Singapore (SIT) thực hiện cho thấy một nghịch lý đáng chú ý trong hành vi của các bậc cha mẹ trên môi trường số. Những phụ huynh thường xuyên chia sẻ hình ảnh, video và thông tin cá nhân của con trên mạng xã hội lại có xu hướng ít chú trọng hơn đến các biện pháp bảo vệ quyền riêng tư trực tuyến.
e-CHÍP - Sân chơi dành cho người yêu công nghệ
Địa chỉ:
Hotline:
Blog e-CHÍP là dự án phi lợi nhuận, chia sẻ kiến thức công nghệ.